
Глава Агентства электронного управления уходит в отставку после кибератак на госуслуги Молдовы

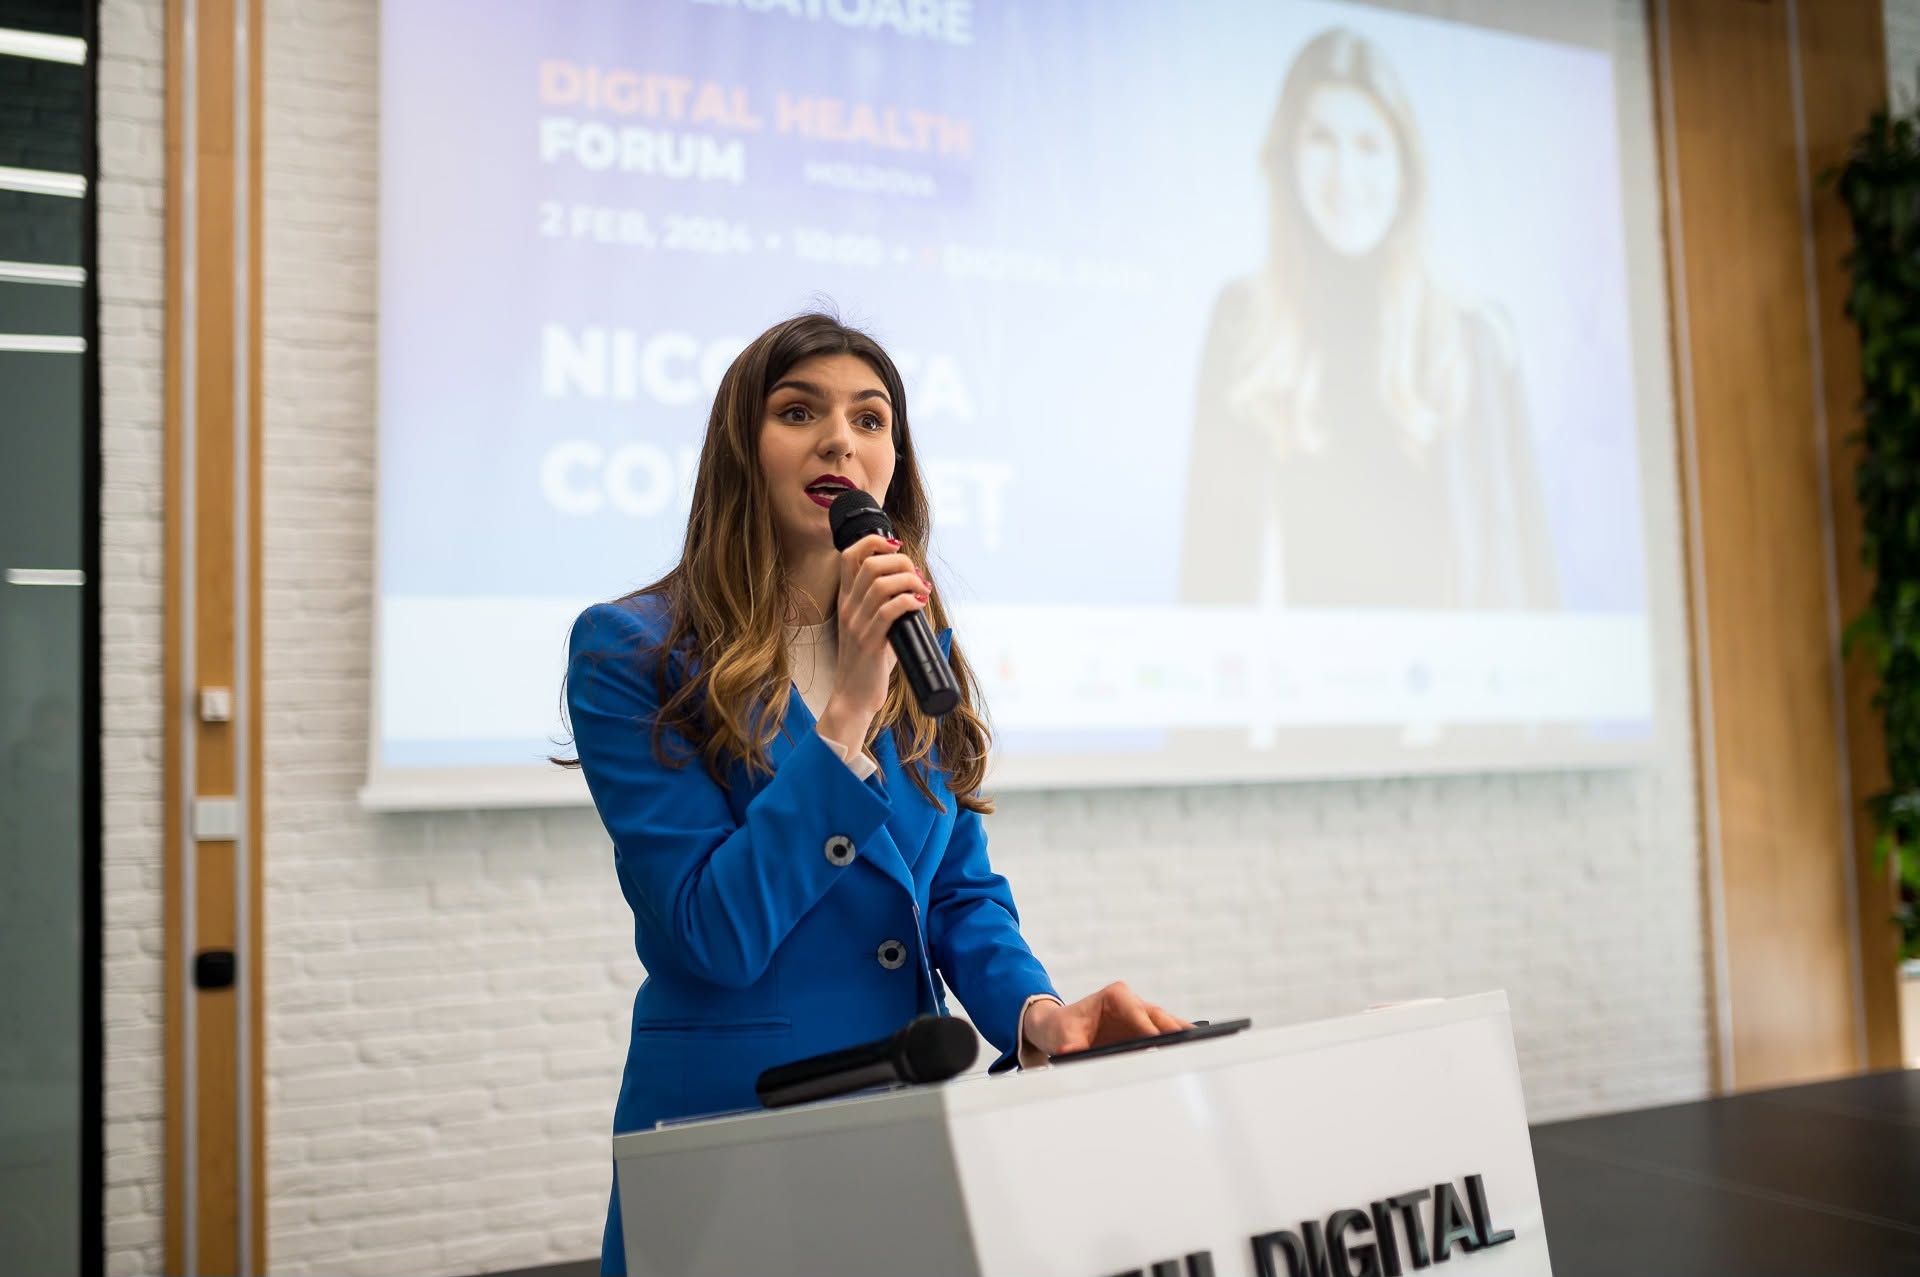
Директор Агентства электронного управления (AGE) Николетa Коломеец уходит с должности после кибератак на государственные цифровые сервисы Молдовы. Об этом премьер-министр Василе Тофан сообщил в начале заседания правительства 28 октября. Временно руководить агентством будет Артём Кочу.
По словам премьера, решение об уходе Коломеец приняли по взаимному согласию. Власти считают, что после инцидента необходимо изменить приоритеты в управлении цифровыми услугами и уделять больше внимания их безопасности.
«Я благодарен госпоже Коломеец за всё, что она сделала для популяризации электронных услуг. Думаю, такие сервисы, как EVO и M-Cabinet, — именно тот тип услуг, который способствует распространению электронных сервисов. Но сейчас, считаю, нужно немного сместить акцент: не столько на популяризацию, сколько на их безопасность», — заявил Тофан.
Данные могли похитить у 750 тысяч человек
Кибератаки, произошедшие с 19 по 23 октября, были направлены на получение персональных данных примерно миллиона человек. По предварительной оценке, в отношении около 750 тысяч IDNP злоумышленники извлекли как минимум одну личную информацию — например, имя, фамилию или год рождения.
При этом, подчеркнул премьер, это не означает, что были скомпрометированы 750 тысяч учётных записей MPass.
По словам Тофана, злоумышленники использовали уязвимости в информационных системах, в том числе с помощью искусственного интеллекта. Власти также проверяют версию о том, что атаки могли быть частью более масштабной операции с участием государственных структур других стран.
«Нужно признать, что в некоторых системах были уязвимости, и наша ответственность — устранить их и предотвратить повторение инцидента», — заявил премьер-министр.
Власти предупреждают о мошенничестве
Похищенные данные могут использоваться для обмана граждан по телефону, через SMS и электронную почту. Зная некоторые личные сведения, мошенники могут пытаться завоевать доверие человека, чтобы выманить у него пароли, коды подтверждения или другую конфиденциальную информацию.
Тофан заверил, что данные банковских карт не пострадали: они хранятся в системах банков и платёжных операторов, а не на государственных серверах.
«Ещё раз прошу всех граждан быть максимально бдительными, особенно в ближайшие дни: при телефонных звонках, электронных письмах и переходе по ссылкам, которые они не запрашивали», — предупредил глава правительства.
Какие цифровые сервисы затронула атака
Несанкционированное извлечение данных остановили 23 октября. После этого специалисты проверили 82 важных цифровых сервиса. Тридцать из них превентивно отключили, чтобы ограничить риски и выявить возможные проблемы с безопасностью.
Новые попытки атак произошли 25 и 27 октября, но их удалось обнаружить и заблокировать. Большинство затронутых сервисов восстановили после устранения уязвимостей, остальные возвращают в работу постепенно.
По словам премьера, система MPass уже восстановлена, однако отдельные её функции всё ещё требуют дополнительных проверок.
MPass — это государственная служба аутентификации и контроля доступа (система единого входа / Single Sign-On, SSO) в Республике Молдова. Она позволяет гражданам и организациям безопасно входить в более чем 190 государственных и частных онлайн-сервисов (включая платформы EVO, eAdmitere, EVOSign и другие) с помощью одной учетной записи.
Читайте также:
- ЦИК: избирательные системы и данные избирателей не пострадали от кибератаки
- В Молдове после серии кибератак восстановили восстановили онлайн-сервисы для бизнеса
- Кибератака на цифровые сервисы Молдовы: злоумышленники пытались получить персональные данные граждан
nokta


