
В кибератаке на государственные системы Молдовы участвовали не менее 700 IP-адресов

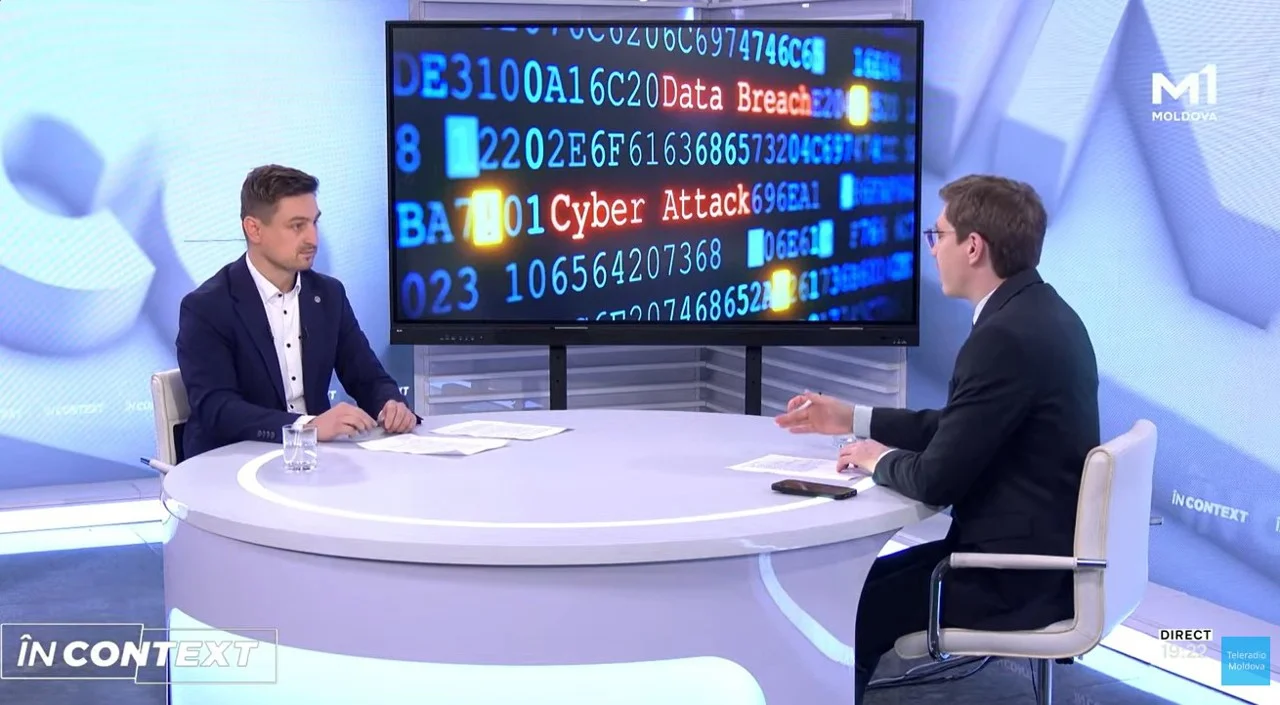
В ходе расследования масштабной кибератаки на государственные системы Молдовы специалисты выявили не менее 700 IP-адресов, задействованных в атаке. Установить организаторов пока не удалось, однако сложность атаки указывает на высокий уровень подготовки злоумышленников. Об этом заявил глава Агентства кибербезопасности Молдовы (ASC) Михай Лупашку.
Михай Лупашку рассказал, что выявленные IP-адреса находятся в разных географических точках. Это затрудняет поиск организаторов кибератаки и пока не позволяет установить, кто именно за ней стоит.
«На данный момент выявлено не менее 700 различных IP-адресов, участвовавших в этой кибератаке. Однако, поскольку эти адреса распределены по множеству мест, у нас пока нет всех необходимых данных, чтобы связать атаку с конкретной группировкой. Могу лишь сказать, что, учитывая сложность атаки и высокий уровень технической подготовки, необходимый для её проведения, речь может идти об отдельных злоумышленниках или группировках, обладающих очень высокой квалификацией в этой области», — заявил Михай Лупашку 28 октября в эфире În Context на Moldova 1.
Глава ASC также уточнил, что злоумышленники использовали уязвимости, позволявшие получать доступ к информации без авторизации. Их целью было «извлечение персональных данных из информационных систем и некоторых государственных реестров».
«Расследование ещё продолжается. Были использованы уязвимости, существовавшие в отдельных государственных платформах, которые позволяли получать доступ к данным без прохождения авторизации», — объяснил Лупашку.
Для поиска уязвимостей используют искусственный интеллект
Ещё одна проблема связана с разрывом между современными технологиями и теми, на основе которых создавались некоторые государственные информационные платформы.
«Некоторые цифровые сервисы и государственные платформы были разработаны пять или даже десять лет назад. Между тем технологии, появившиеся в последние два года, когда произошёл стремительный прогресс в области искусственного интеллекта, открывают возможности, которых тогда просто не существовало. <…> Именно поэтому мы ведём переговоры с международными партнёрами, чтобы получить доступ к подобным моделям и внедрить современные инструменты кибербезопасности как в существующие, так и в новые платформы, а также провести оценку всей цифровой экосистемы Молдовы», — рассказал директор ASC в эфире общественного телеканала.
В связи с этим власти объявили, что обращаются за поддержкой к зарубежным партнёрам, в том числе к Эстонии, для укрепления системы кибербезопасности и оценки государственной цифровой инфраструктуры.
«К сожалению, мы должны осознавать, что живём в условиях, когда число кибератак растёт. Поэтому мы как государство обязаны укреплять возможности по обнаружению угроз и защите этих критически важных систем», — подчеркнул руководитель Агентства кибербезопасности.
Украдены данные около 750 тысяч человек
По объёму затронутой информации произошедшая утечка является масштабной. При этом у разных людей были раскрыты разные категории персональных данных.
Согласно имеющейся информации, среди скомпрометированных сведений могут быть идентификационные данные, информация о членах семьи, пенсиях, инвалидности, водительских удостоверениях, транспортных средствах, компаниях и некоторые финансовые данные.
«Это серьёзный инцидент как по характеру произошедшего, так и по количеству скомпрометированных IDNP. <…> На данном этапе мы знаем, что в отношении разных категорий граждан злоумышленники получили доступ к различным типам данных. Учреждения сообщили обо всех полях и наборах данных, которые потенциально могли быть скомпрометированы», — заявил Михай Лупашку.
Согласно предварительным результатам расследования, злоумышленники не выбирали людей по определённым признакам, а стремились получить как можно больший объём информации.
Агентство электронного управления (AGE) должно предоставить гражданам возможность проверить, какие именно их персональные данные оказались доступны злоумышленникам.
«Согласно информации, полученной в ходе расследования, мы не выявили конкретных категорий людей, на которых была направлена атака. Информация извлекалась случайным образом, в максимально возможных объёмах. Ранее называлась цифра в 750 тысяч затронутых IDNP. У злоумышленников не было определённой категории людей, на которую они ориентировались. <…> AGE уже объявило, что предоставит специальный механизм или каким-либо другим способом уведомит граждан о том, какие именно их данные были доступны», — уточнил глава ASC.
Главная опасность — мошенничество и кража личности
В отличие от паролей, скомпрометированные персональные данные невозможно так же легко изменить. Кроме того, украденную информацию можно сопоставить с другими сведениями, находящимися в открытом доступе.
Поэтому власти рекомендуют гражданам сохранять бдительность, особенно при получении звонков или сообщений от незнакомцев, которые представляются сотрудниками государственных учреждений или банков.
«Главный риск, возникающий в результате подобных утечек, — прежде всего манипулирование людьми. Кто-то может представиться представителем государственного учреждения или банка. Я имею в виду в том числе волну мошенничества, которая наблюдается с начала года. <…> Мы рекомендуем сохранять бдительность, как и прежде», — отметил директор ASC.
Лупашку также обратил внимание на то, что сохранять анонимность в цифровой среде становится всё сложнее, особенно когда украденные данные можно связать с другой общедоступной информацией.
«Сохранять анонимность в цифровом мире становится всё труднее. Серьёзность ситуации заключается в том, что эти данные можно сопоставить с другой информацией, которая уже находится в открытом доступе», — подчеркнул он.
Власти готовят дополнительные меры защиты
Государственные учреждения продолжают выявлять уязвимости и укреплять механизмы предотвращения и раннего обнаружения кибератак.
По словам директора ASC, результаты расследования станут основой для рекомендаций по повышению уровня кибербезопасности государственных информационных систем.
«Сейчас мобилизованы все, все учреждения работают над тем, чтобы извлечь уроки из произошедшего. Ранее уже говорилось о необходимости развивать возможности предотвращения и выявления кибератак, чтобы обнаруживать угрозы гораздо раньше и не допускать подобных ситуаций. После завершения расследования мы представим выводы и рекомендации, которые, как мы полагаем, позволят повысить уровень кибербезопасности и предотвратить использование уязвимостей, задействованных в этой атаке», — заключил Михай Лупашку.
Читайте также:
- Из-за кибератак Санду созовёт Совет безопасности, а парламент проведёт слушания
- Дьякону о рисках после кибератаки: похищенные данные могут помочь мошенникам войти в доверие к гражданам
- Глава Агентства электронного управления уходит в отставку после кибератак на госуслуги Молдовы
- В Молдове предупредили об утечке персональных данных при использовании ChatGPT и других ИИ-сервисов
nokta


