
Молдова участвовала в ликвидации международных сетей киберпреступников: обнаружены миллионы украденных паролей

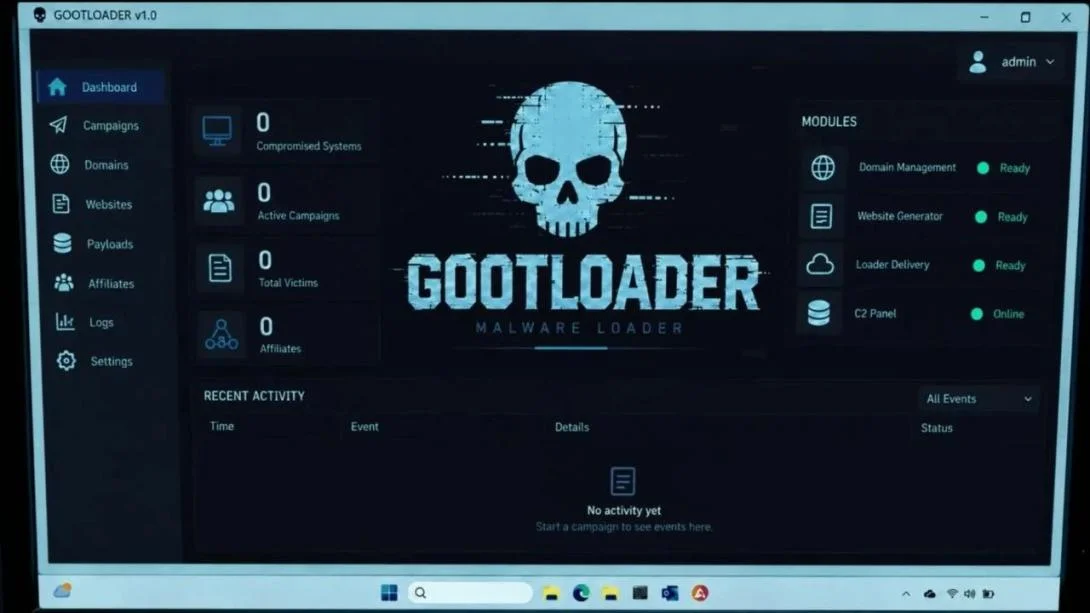
В Молдове обнаружили 7 серверов, которые использовались международными киберпреступными группировками. Их выявили в ходе масштабной операции ENDGAME, проведённой под руководством Европола. Всего правоохранители из разных стран вывели из строя сотни серверов и доменов, связанных с распространением вредоносных программ и кражей личных данных.
Как сообщили в полиции Молдовы, в международной операции участвовали сотрудники Центра по борьбе с киберпреступностью Национального инспектората расследований (INI).
В ходе расследования на территории Молдовы обнаружили 7 серверов, которые использовались для работы преступной инфраструктуры. Доступ к размещённым на них данным заблокировали, а всю информацию сохранили в качестве доказательств для дальнейшего расследования.
Всего в рамках операции правоохранители из разных стран вывели из строя 235 серверов и 257 доменов. Они использовались для распространения вредоносных программ, кражи паролей и личных данных, а также проведения кибератак с целью вымогательства денег.
Какие вредоносные программы использовали преступники?
Операция была направлена против трёх крупных сетей вредоносного ПО:
- Gootloader — программа, которая проникала на компьютеры через поддельные юридические документы на взломанных сайтах. После заражения она могла устанавливать другие вирусы, в том числе программы-вымогатели. В ходе операции обезвредили 14 серверов и 218 доменов, а также очистили 681 заражённый сайт.
- CastleRAT — троян, позволявший преступникам удалённо управлять заражёнными компьютерами, получать доступ к информации и взламывать системы компаний. Правоохранители изъяли 120 серверов и 39 доменов.
- StealC — программа для кражи паролей, данных для входа в аккаунты и другой конфиденциальной информации. Украденные сведения могли продавать или использовать для мошенничества. В рамках операции обезвредили 102 сервера.
Обнаружено более 6 млн украденных логинов и паролей
Во время операции правоохранители обнаружили более 6 млн украденных учётных данных, включая логины и пароли пользователей.
Информацию об аккаунтах, взломанных с помощью CastleRAT, планируют добавить в международные сервисы проверки утечек данных, в том числе Have I Been Pwned. Это позволит пользователям проверить, не попали ли их данные в руки мошенников.
В международной операции ENDGAME участвовали более 30 организаций из государственного и частного секторов. Её координировал Европол при поддержке Европейского центра по борьбе с киберпреступностью.
Читайте также:
- В Кишинёве ликвидировали мошеннический колл-центр — задержаны четыре человека
- Жителя Бендер задержали по подозрению в наёмничестве в пользу России
- Назвались полицейскими и запугали кредитами — жительница Кишинёва отдала мошенникам 20 тысяч долларов
nokta


