
Дьякону о рисках после кибератаки: похищенные данные могут помочь мошенникам войти в доверие к гражданам

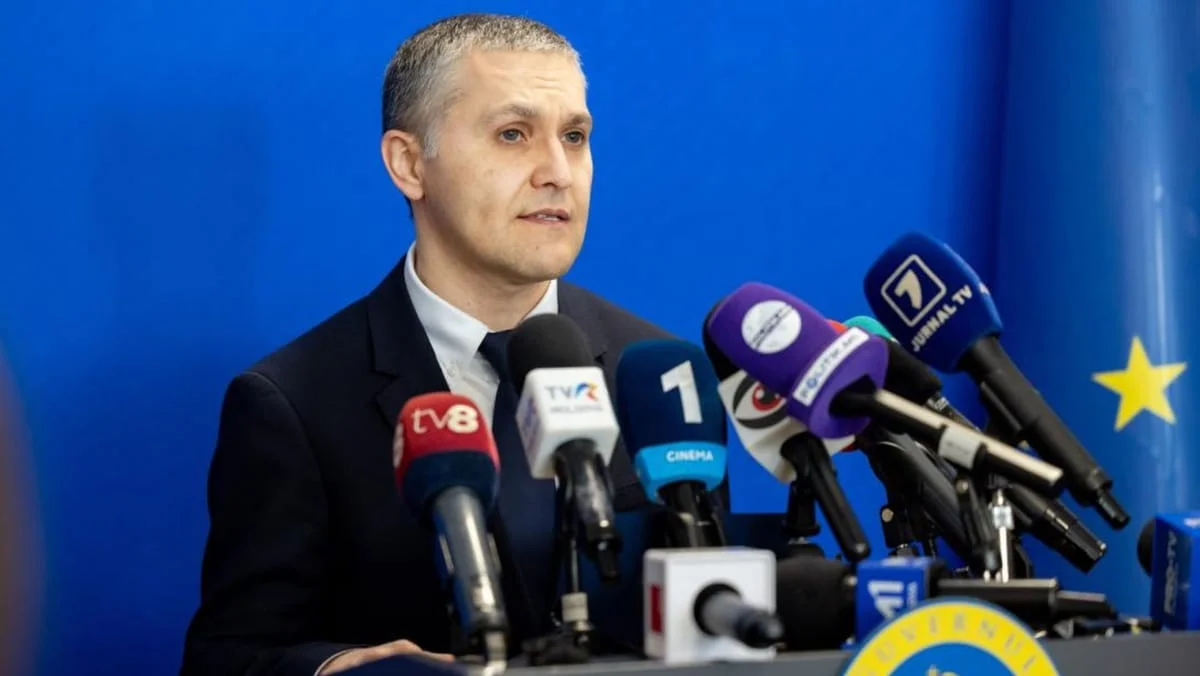
После кибератаки на государственные системы Молдовы, в результате которой были похищены персональные данные около 750 тысяч граждан, прямые риски для населения остаются очень низкими. Однако они могут резко возрасти, если люди раскроют мошенникам дополнительные сведения. Об этом заявил директор Национального центра управления кризисами Сергей Дьякону.
Главное — не давать мошенникам больше информации
По словам чиновника, сами по себе похищенные данные не позволяют получить доступ к банковским картам или переоформить имущество. Однако мошенники могут использовать их, чтобы войти в доверие к людям и убедить их раскрыть гораздо более конфиденциальную информацию, пишет Moldova 1.
Сергей Дьякону утверждает, что власти вмешались, чтобы остановить извлечение данных, а затронутые цифровые сервисы проверили и постепенно восстановили их работу. При этом расследование масштабов инцидента и использованных уязвимостей ещё не завершено, а организаторы атаки не установлены.
«По нашим наблюдениям, риски на данный момент очень малы. Конечно, если с человеком свяжутся и он предоставит больше информации, риски вырастут в геометрической прогрессии. Именно поэтому власти обратились к гражданам с призывом быть очень внимательными к сообщениям, которые будут поступать сейчас, и к попыткам мошенников связаться с ними, представляясь сотрудниками банка или других органов. Но на данный момент использовать в преступных целях только те данные, которые были извлечены, практически невозможно», — сказал чиновник.
Что злоумышленники могут сделать с похищенными данными
По словам главы Национального центра управления кризисами, основная часть извлечённой информации касается IDNP граждан. Помимо этого, были похищены сведения, связанные с некоторыми услугами и документами, включая медицинские справки, свидетельства о браке и другие персональные данные.
«В основном речь идёт об IDNP. То есть об индивидуальном коде каждого гражданина, который сам по себе не представляет большой проблемы. Мы и так часто указываем этот IDNP повсюду. Но помимо этих 750 тысяч похищенных IDNP, конечно, были и связанные с ними услуги. Например, медицинская справка, свидетельства о браке или другая информация. Однако речь идёт уже не о таких же цифрах: их значительно меньше. Нужно понимать и разграничивать, что можно использовать и что можно сделать с этими данными. С их помощью нельзя проводить операции с банковскими картами. Нельзя переоформить автомобиль или квартиру с одного гражданина на другого. Поэтому в финансовом плане мы достаточно защищены», — пояснил Дьякону.
Дьякону отметил, что доступ к услугам зависит не только от этого кода, поскольку в большинстве случаев необходима также двухэтапная аутентификация. При этом он признал, что узнать IDNP несложно, а реальная проблема возникает при сопоставлении разных данных.
«Нужен не только IDNP. Нужен и пароль. Нужна и двухфакторная аутентификация. В большинстве случаев идентификация проходит в два этапа. Поэтому одного лишь IDNP недостаточно. Как я уже говорил, получить его сейчас, вероятно, не так уж сложно, потому что вы оставляете его в разных местах: когда идёте в банк, покупаете определённые товары или берёте кредит. Он практически повсюду. Проблема не только в IDNP. Есть другая, гораздо более конфиденциальная информация, и её сопоставление может стать большой проблемой», — заявил Дьякону.
Устаревшие системы остаются уязвимыми
Отвечая на вопрос о первых принятых мерах и уязвимостях, которые выявила атака, Дьякону сказал, что первым решением стала приостановка работы сервисов, чтобы остановить утечку данных. Он пояснил, что сервисы запускали поочерёдно после проверки, и признал, что расследование уязвимостей ещё не завершено. Чиновник связал уязвимость систем с их возрастом и скоростью развития инструментов, которыми пользуются злоумышленники.
«Первой мерой стала именно приостановка работы сервисов, чтобы остановить утечку данных. После проверки их начали поочерёдно возвращать в работу. Завершённого расследования у нас пока нет. Работа в этом направлении продолжается. Мы уязвимы, потому что очень многие системы устарели. Системы, которые ищут уязвимости, развиваются невероятно быстро и могут проводить тысячи проверок в секунду», — добавил он.
В качестве примеров приостановленных сервисов чиновник назвал выдачу лицензий и справок.
«Была остановлена работа нескольких сервисов. Например, по выдаче лицензий, по выдаче справок. Но сразу после проверки каждого отдельного сервиса и начала работы по выявлению и устранению возможных уязвимостей их работу восстанавливали», — пояснил Дьякону.
Почему гражданам нужно быть внимательными
Хотя похищенные данные не позволяют напрямую проводить финансовые операции, их могут использовать для попыток мошенничества. Например, человеку может позвонить кто-то, кто знает его имя, IDNP или определённые сведения о семье и представляется сотрудником банка либо государственного учреждения.
По словам Дьякону, такие подробности могут сделать звонок убедительным и побудить жертву раскрыть конфиденциальные данные, например сведения о банковской карте, счетах или коды аутентификации.
«Если кто-то звонит вам, обращается по имени и фамилии и сообщает ещё одну-две подробности, которые, как вам кажется, он должен знать, вы, конечно, больше доверяете. И тогда можете раскрыть уже действительно опасные данные: сведения о банковской карте, номер счёта или другую информацию», — предупредил директор Национального центра управления кризисами.
Он призвал граждан проверять, кто с ними связывается, и не предоставлять конфиденциальную информацию только потому, что собеседник, по всей видимости, знает о них какие-то подробности.
«Гражданам нужно быть очень внимательными к сообщениям, которые будут поступать сейчас, и к попыткам мошенников связаться с ними, представляясь сотрудниками банка, полиции или других органов», — заявил Дьякону.
Любой необычный запрос следует проверять через официальные каналы соответствующего учреждения или банка. Гражданам не следует раскрывать пароли и коды аутентификации, а также подтверждать операции, которые они не инициировали.
Почему подробности сообщили спустя несколько дней
На вопрос, почему подробная официальная информация об инциденте появилась лишь 27 октября, хотя атака началась неделей ранее, Дьякону ответил, что власти прежде всего стремились остановить извлечение данных, ограничить последствия атаки и проверить сведения перед их обнародованием.
Он добавил, что попытки несанкционированного доступа происходили в несколько волн и ответственные учреждения продолжают анализировать инцидент.
Организаторы пока не установлены. Дьякону заявил, что власти сообщат дополнительную информацию, когда появится более ясное понимание того, откуда исходили атаки.
«На данный момент организаторы не установлены. Проводятся проверки, и когда станет более-менее понятно, откуда пришла эта волна или эти волны, мы обнародуем и эту информацию», — сказал чиновник.
Дьякону подчеркнул, что приоритетом властей остаются защита систем, устранение уязвимостей и предотвращение новых случаев извлечения данных.
Что известно об атаке
Напомним, в ночь на 22 октября власти обнаружили подозрительную активность в государственных цифровых сервисах. Злоумышленники направили около 11 млн запросов, пытаясь получить персональные сведения граждан. Затронутые сервисы временно отключили.
По предварительным данным Агентства электронного управления, с 19 по 23 октября злоумышленники похитили персональные данные около 750 тысяч граждан Молдовы. Среди них — имена, даты рождения, сведения о семье, пенсиях, социальных выплатах, водительских удостоверениях, имуществе и некоторые финансовые данные. При этом не у всех пострадавших раскрылись все перечисленные категории сведений.
Извлечение данных остановили 23 октября в 11:30, однако попытки взлома продолжились: новые атаки заблокировали 25 и 27 октября. Для проверки безопасности временно отключили 82 цифровых сервиса и более 30 информационных систем и сайтов госучреждений.
По данным властей, информация о банковских картах не пострадала, а несанкционированных изменений в государственных реестрах не выявлено. Основной риск — использование похищенных сведений для мошенничества. Граждан призывают не сообщать неизвестным пароли, коды подтверждения и банковские данные.
Читайте также:
- Глава Агентства электронного управления уходит в отставку после кибератак на госуслуги Молдовы
- ЦИК: избирательные системы и данные избирателей не пострадали от кибератаки
nokta


