
Майя Санду — о кибератаке на Молдову: хакеры получили доступ к данным 450 тысяч человек

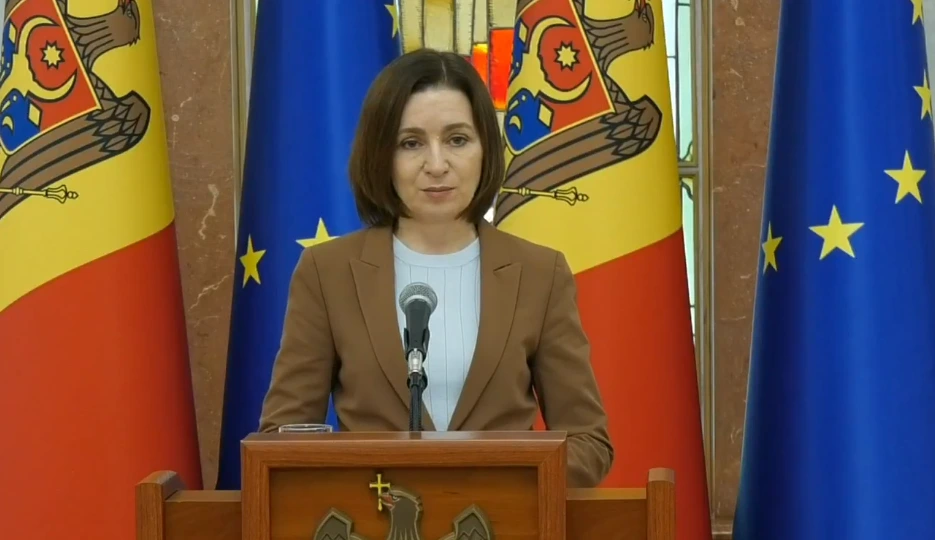
Во время октябрьской кибератаки злоумышленники получили доступ к персональным данным около 450 тысяч человек. Агентство электронного управления (AGE) уведомит каждого из них по электронной почте, заявила Майя Санду 6 ноября после заседания Совета национальной безопасности. Президент рассказала, как одно приложение открыло атакующим доступ к реестрам как минимум десяти учреждений, почему ведомства поздно заметили атаку и что власти намерены изменить.
Как одно приложение открыло доступ к госреестрам
Злоумышленники воспользовались уязвимостью в системе Агентства электронного управления. По словам Майи Санду, система проверяла, какое приложение запрашивает данные, но не проверяла, кто именно отправил запрос и имеет ли он право получить эти сведения.
«Из-за уязвимости в одном приложении злоумышленники получили доступ к реестрам как минимум десяти учреждений», — объяснила Санду.
Какое именно приложение открыло доступ к реестрам, президент не уточнила.
Сначала злоумышленники использовали идентификационные номера (IDNP), чтобы получить сведения о людях. Затем с помощью этих сведений они получили доступ к другим персональным данным.
Приложение могло запрашивать сведения из разных реестров через одну точку. Учреждения, которые ведут эти реестры, не контролировали доступ через неё. Система не ограничивала объём выгрузки и не подавала сигнал, даже когда число запросов резко выросло.
Хроника атаки с 19 по 24 октября
Майя Санду привела хронологию, которую ведомства представили Совбезу.
- Вечером 19 октября злоумышленники начали отправлять автоматические запросы. Они использовали более 638 IP-адресов, чтобы скрыть источник атаки.
- 20 октября атака достигла пика. За день система получила около миллиона запросов — в 30 раз больше обычного. В тот же день злоумышленники выгрузили более 260 тысяч записей о родственниках людей, чьи данные они запрашивали.
- 21 октября Агентство электронного управления перекрыло выгрузку сведений о родственниках.
- 23 октября ведомства начали блокировать атакующих.
- 24 октября, по словам Санду, ведомства заблокировали все атаки. Злоумышленники продолжали попытки, но больше не смогли получить данные.
Президент признала, что ведомства поздно обнаружили атаку и после этого действовали несогласованно. О случившемся людям тоже сообщили с опозданием.
«Государственные учреждения поздно сообщили об инциденте и не ответили на все вопросы, которые волновали людей. У ведомств не было порядка действий на такой случай, поэтому они не сразу определили, кто и как должен реагировать», — сказала Санду.
Кто получит письмо и зачем предупредят банки
По словам Санду, ведомства уточнили число пострадавших после детальной проверки. На заседании 6 ноября AGE пообещало отправить электронные письма всем, к чьим данным получили доступ атакующие. Когда это произойдет президент не сказала. На вопрос о собственных данных она ответила, что пока не получала письма от агентства.
Среди сведений, которые получили злоумышленники, были номера банковских счетов IBAN. По словам президента, одного такого номера недостаточно, чтобы получить доступ к счёту. Банкам сообщат, чьи данные получили злоумышленники. Это позволит дополнительно проверять операции от имени этих людей.
«Мошенники могут использовать сразу несколько сведений — например, ваш IDNP вместе с данными о родственниках или сведениями из водительского удостоверения, а иногда и с номером счёта IBAN. Зная эти данные, они могут позвонить или написать вам, представиться сотрудниками банка или полиции и попросить дополнительную информацию», — предупредила Санду
Президент напомнила, что банки и госучреждения не просят сообщить PIN, пароль или данные карты по телефону или в СМС. При подозрительном звонке она посоветовала положить трубку и самостоятельно набрать номер с официального сайта банка или ведомства.
Агентство электронного управления опубликовало памятку о том, куда сообщить о попытке мошенничества и как подать заявление, чтобы узнать, затронула ли кибератака ваши данные.
На вопрос о возможных компенсациях пострадавшим президент ответила, что Совбез этот вопрос не обсуждал.
Кто стоит за атакой
Майя Санду сказала, что пока не может назвать организаторов атаки. Злоумышленники использовали IP-адреса из разных стран, но, как отметила президент, с помощью VPN можно скрыть реальный источник запросов.
«У меня нет доказательств, чтобы сказать, кто стоит за этой атакой. […] По почерку она похожа на атаку со стороны государства. Но какого именно? Когда у нас будут доказательства, тогда и скажем», — заявила Санду.
На вопрос о возможном саботаже внутри госучреждений Санду ответила, что у неё нет такой информации.
Журналисты также спросили, предупреждали ли зарубежные партнёры Молдову о возможной атаке. Санду ответила, что стороны и раньше предупреждали друг друга об угрозе кибератак. О конкретной уязвимости в системе, по её словам, власти заранее не знали.
Что власти уже исправили и как усилят защиту
Агентство электронного управления временно отключило электронные сервисы и формы, подключённые к системе входа MPass. После исправлений агентство постепенно вернуло их в работу.
По словам Санду, теперь в точках доступа нужно подтвердить личность, а система выдаёт только те сведения, которые нужны для конкретной услуги. Администраторы всех систем, подключённых к MPass, получили инструкции и дополнительный тест безопасности.
Эти изменения помогли устранить проблему в действующей системе. В дальнейшем власти намерены заменить её. По словам Санду, систему создали около десяти лет назад.
«Система старая, и это тоже нужно сказать. Когда мы запускаем новую систему, мы радуемся, но иногда учреждения забывают установить срок её эксплуатации. […] Нужна новая система, которая устранит недостатки прежней», — сказала президент.
Рабочая группа под руководством премьера Василе Тофана за месяц подготовит предложения по усилению кибербезопасности. Через три месяца Совет национальной безопасности оценит, что удалось сделать. На заседании обсудили несколько направлений:
- Перестроить систему доступа к данным. Ограничить объём сведений, которые можно получить без подтверждения личности, проверить безопасность всех электронных услуг и установить единые требования к их защите.
- Следить за системами круглосуточно. Ввести автоматические оповещения о необычной активности, регулярно проверять и обновлять системы. Для поиска уязвимостей ведомства хотят использовать и инструменты на основе искусственного интеллекта.
- Чётко разделить обязанности ведомств. Правительство предложит, кто и за что отвечает при обнаружении атаки и как ведомства должны действовать вместе. На вопрос о слиянии трёх ведомств Санду ответила, что пока не видела аргументов в пользу такого решения.
- Пересмотреть правила закупки и обслуживания IT-систем. Власти обсудили, как закрепить в законе ответственность поставщиков за данные, к которым они получают доступ при создании систем. Для самих систем хотят установить правила тестирования, эксплуатации и обслуживания, а также определить, когда их нужно менять.
- Подготовить урок для школьников и памятку для взрослых. Министерство образования вместе с другими ведомствами подготовит урок для учеников гимназий и лицеев о том, как выбирать пароли, включать двухэтапную проверку входа и распознавать подозрительные ссылки. Национальный центр управления кризисами и Агентство кибербезопасности разработают памятку о защите персональных данных.
Правительство оценит расходы после того, как изучит предложения. По словам Санду, власти сохранят часть технических деталей в тайне, чтобы ими не воспользовались злоумышленники.
На вопрос о том, понесёт ли кто-нибудь ответственность, Санду ответила, что новому руководству Агентства электронного управления предстоит выяснить, какие уязвимости выявили прежние проверки, что специалисты рекомендовали исправить и выполнили ли сотрудники эти рекомендации.
Что было известно до заседания Совбеза
На закрытых слушаниях 4 ноября парламентская комиссия разбирала, почему ведомства пропустили миллионы подозрительных запросов. Тогда власти сообщали примерно о 750 тысячах наборов данных. Среди них могли быть имена, идентификационные номера, сведения о родственниках, социальных выплатах, имуществе и банковских счетах.
К моменту слушаний прокуратура никому не предъявила обвинений. Следователи проверяли версию об иностранном следе и сотрудничали с зарубежными партнёрами. По словам главы комиссии Лилиана Карпа, ни одна группировка не взяла на себя ответственность за атаку.
Читайте также:
- В кибератаке на холодильники в ЕС использовалась инфраструктура российских хакеров
- Дьякону о рисках после кибератаки: похищенные данные могут помочь мошенникам войти в доверие к гражданам


